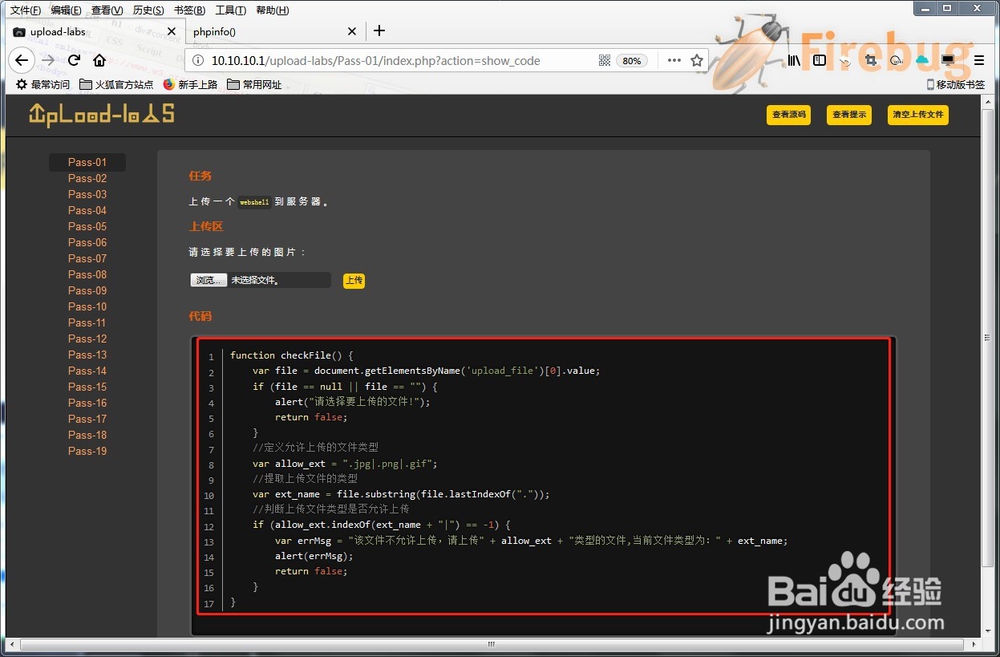
1、安装phpstudy环境,将upload-labs环境放入php网站根目录下,访问如下图:
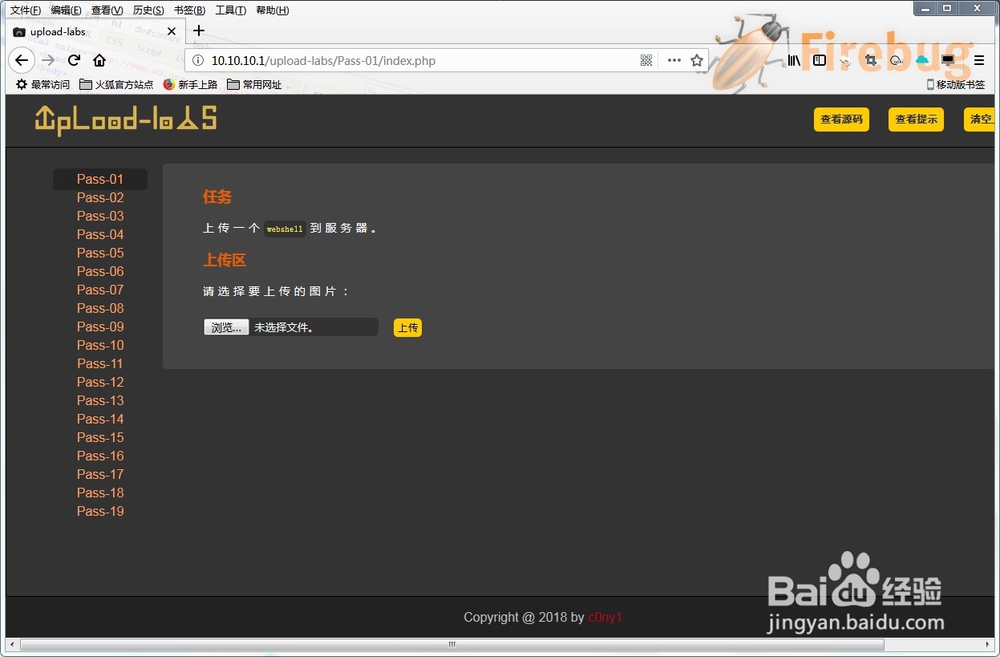
2、上传phpinfo.php的文件,发现提示js报错提示仅支持.jpg|.png|.gif类型的文件。

3、点击F12查看网站元素,找到上传区的代码如下图:
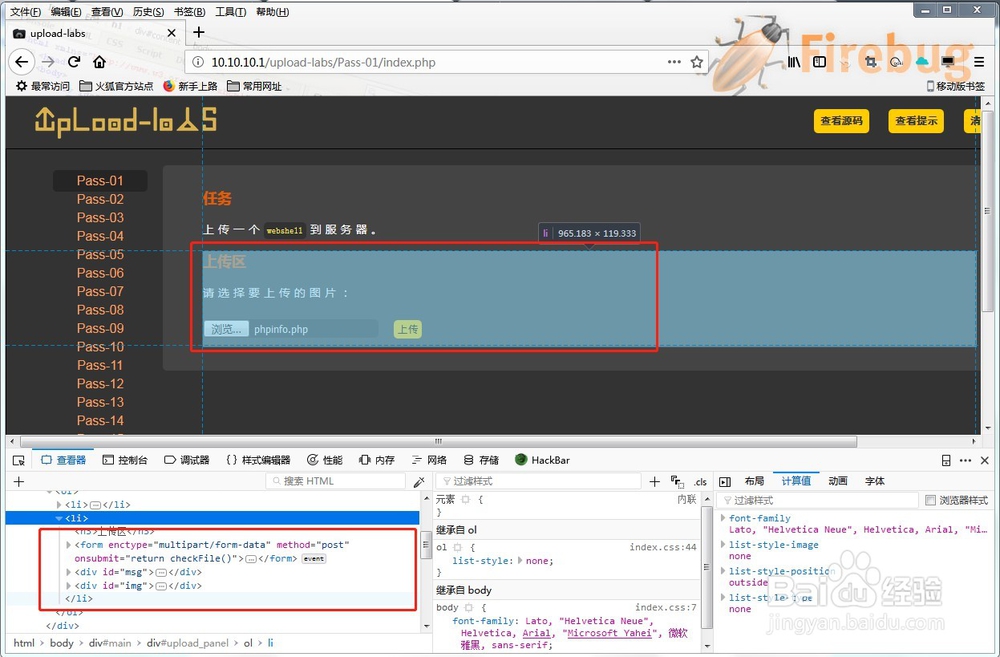
4、删除onsubmit="return checkFile()"函数,重新点击上传提示上传成功。
5、在文件上传框,点击右键复制图像地址,在新的浏览器进行粘贴访问,如下图执行了phpinfo.php的代码。
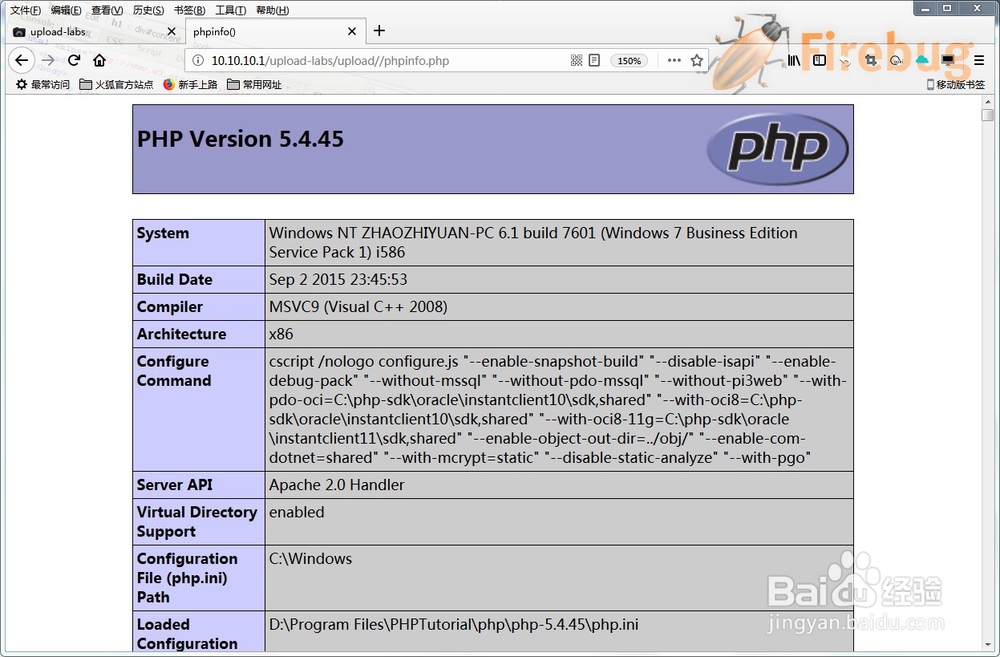
6、查看js检测的源代码,js检测绕过主要查看onchange、onsubmit事件,onchange事件会在域的内容改变时发生 onsubmit事件会在表单的确认按钮被点击时发生;在浏览器中删除相关事件中的检测函数即可绕过检测。